
経済
2026-11-02 18:37
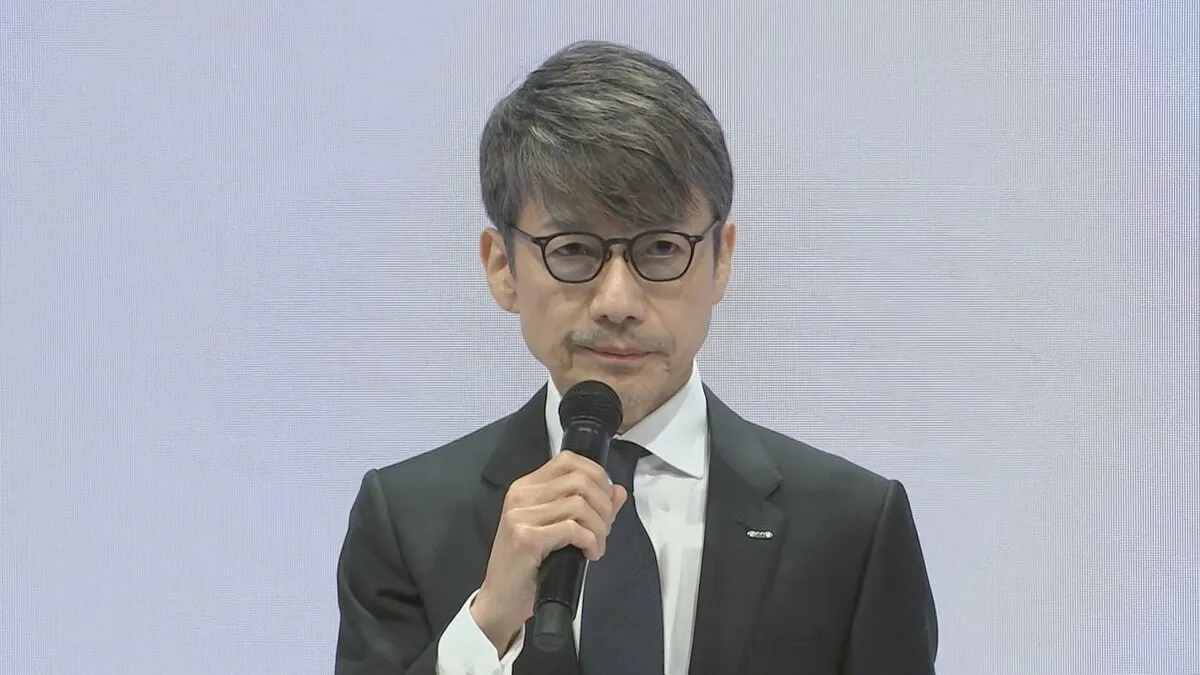
GMOインターネットグループは2日の会見で、最初の不正アクセスは、今年8月におきていたと明らかにしました。顧客の問い合わせがあるまで気づくことができなかったとしています。
2日に会見を行ったGMOによりますと、一連の不正アクセスの発端は、今年8月5日に発生していて、犯人が顧客の「リモートデスクトップ」に侵入したことがきっかけだったと明らかにしました。
侵入した犯人は、管理者アカウントを窃取し、GMOの管理サーバーに侵入したということです。
GMOが確認したのは、およそ2か月後の10月20日で、顧客からの問い合わせを受けて気づいたとしています。
GMOは「サービスの監視で気づけなかったことを深く受け止めております」と謝罪しました。
また、2024年4月にグループ企業からシステムの脆弱性を指摘され、緊急メンテナンスを4回実施したにもかかわらず、今回の問題を防げなかったことについては、「リスク分析不足があった」と話しました。
・10歳若返る?「ジャパニーズウォーキング」…“1日30分”で1万歩歩くよりも効果的 道具いらずで海外で話題【Nスタ解説】
・「インフルにかかる人・かからない人の違いは?」「医師はどう予防?」インフルエンザの疑問を専門家に聞く【ひるおび】
・40代から増加「脳梗塞」の初期症状は?「倒れてからじゃ遅い」早期発見のカギ「BE FAST」とは【ひるおび】
情報提供元:TBS NEWS DIG Powered by JNN


